

VPN 使用指南
VPN 通过 IPsec 加密隧道,将您的本地网络(如公司机房、办公网)与云上 VPC 安全互联。VPN 使用平台预置的网关资源,提交配置后系统自动完成创建,分钟级可用,无需平台人工介入;隧道流量走公网传输,带宽与稳定性受公网网络状况影响。
VPN 与专线怎么选
对比项 | VPN | 专线 |
创建方式 | 系统自动创建,分钟级 | 线上提单,平台线下对接 |
物理链路 | 无需(走公网加密隧道) | 需要平台机房施工 |
适用场景 | 快速打通、中等带宽、开发调试 | 大数据量传输、生产级稳定互联 |
1.1 列表说明
入口:GPU 算力服务 → 私有网络 → VPN
列表展示名称/ID、类型、地域、绑定 VPC、路由模式、接入点、用户侧网段、带宽规格、状态等信息,您可查看某个 VPN 详情,并进行编辑、复制、删除的操作。
1.2 新建 VPN
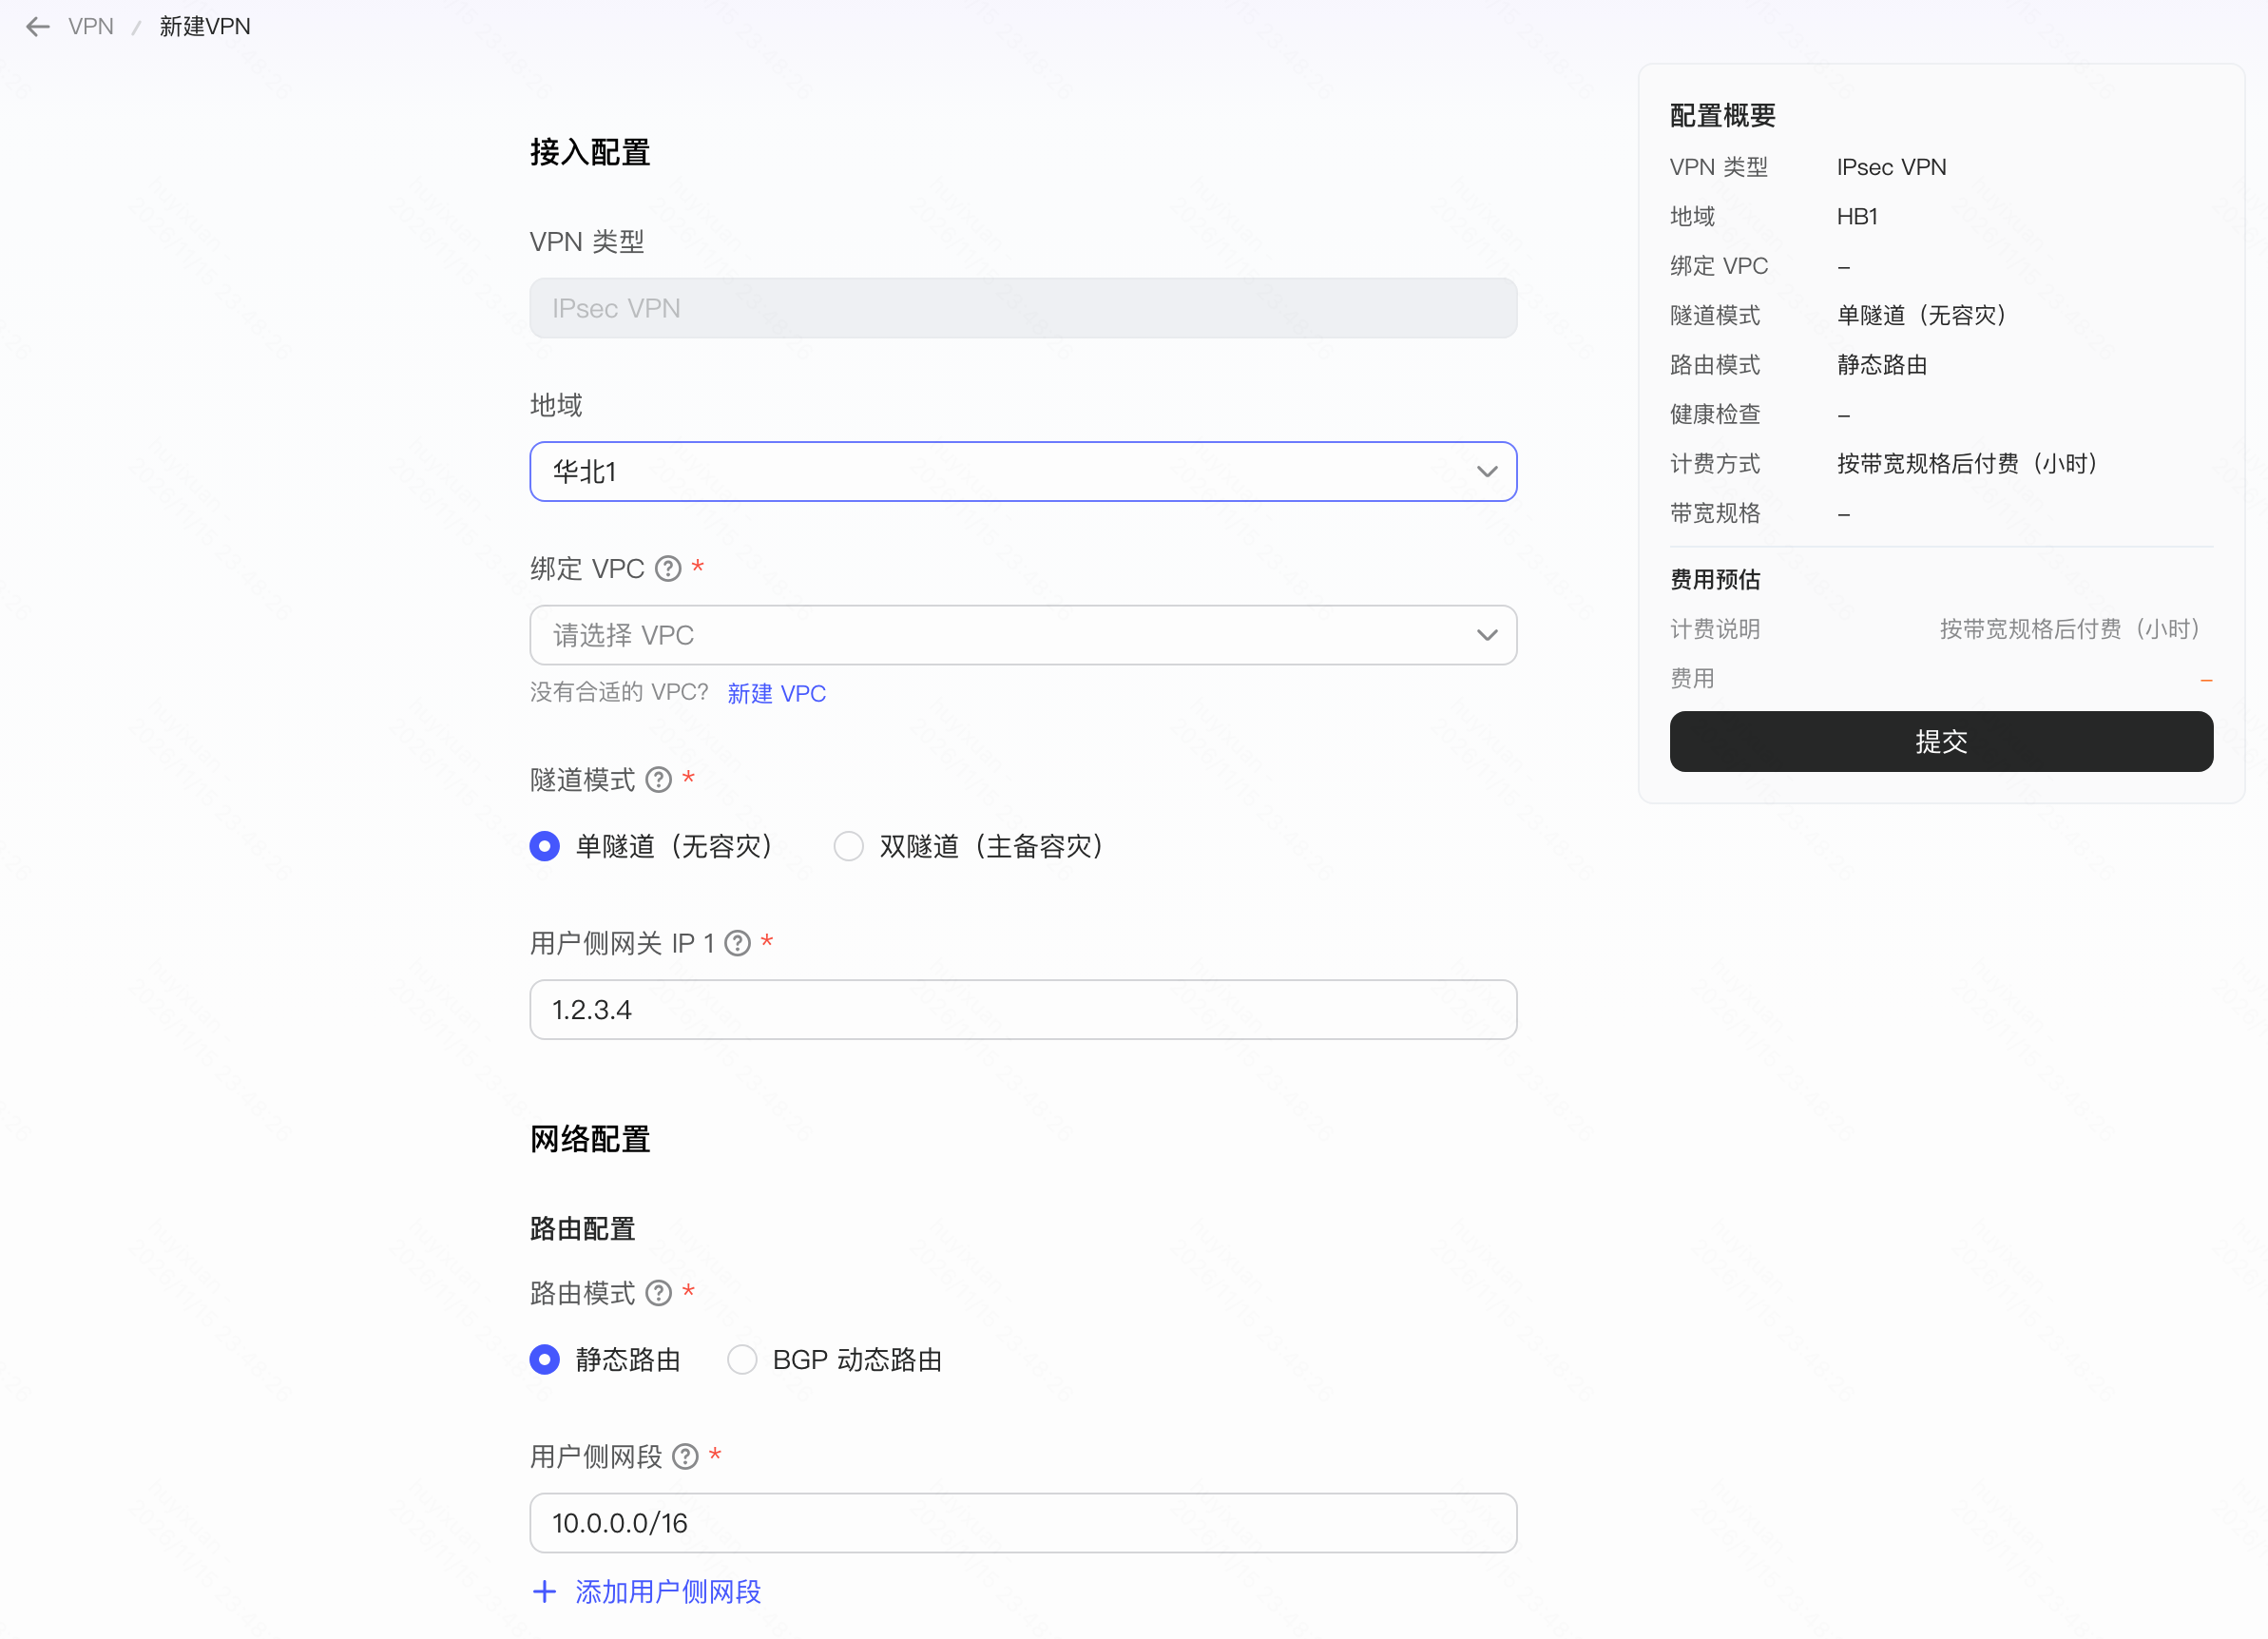
接入配置
字段 | 说明 |
VPN 类型 | 固定 IPsec VPN |
地域 | 必选;切换地域将清空已选 VPC |
绑定 VPC | 必选,按地域联动过滤 |
隧道模式 | 单隧道(无容灾) / 双隧道(主备容灾)。双隧道提供两个接入点容灾能力;创建后如需调整请提工单申请 |
用户侧网关 IP | 本地 IDC 网关设备的公网 IP。单隧道填写 1 个;双隧道填写接入点 1、接入点 2 对应的 2 个公网 IP。若需建立 BGP 邻居,请务必填写固定的公网 IP |
网络配置
- 路由模式:静态路由(默认)/ BGP 动态路由;切换时联动显示 BGP 配置项。
- 用户侧网段:需通过隧道访问的本地 IDC 网段,格式如 10.0.0.0/16,可添加多个;两种路由模式均需填写。
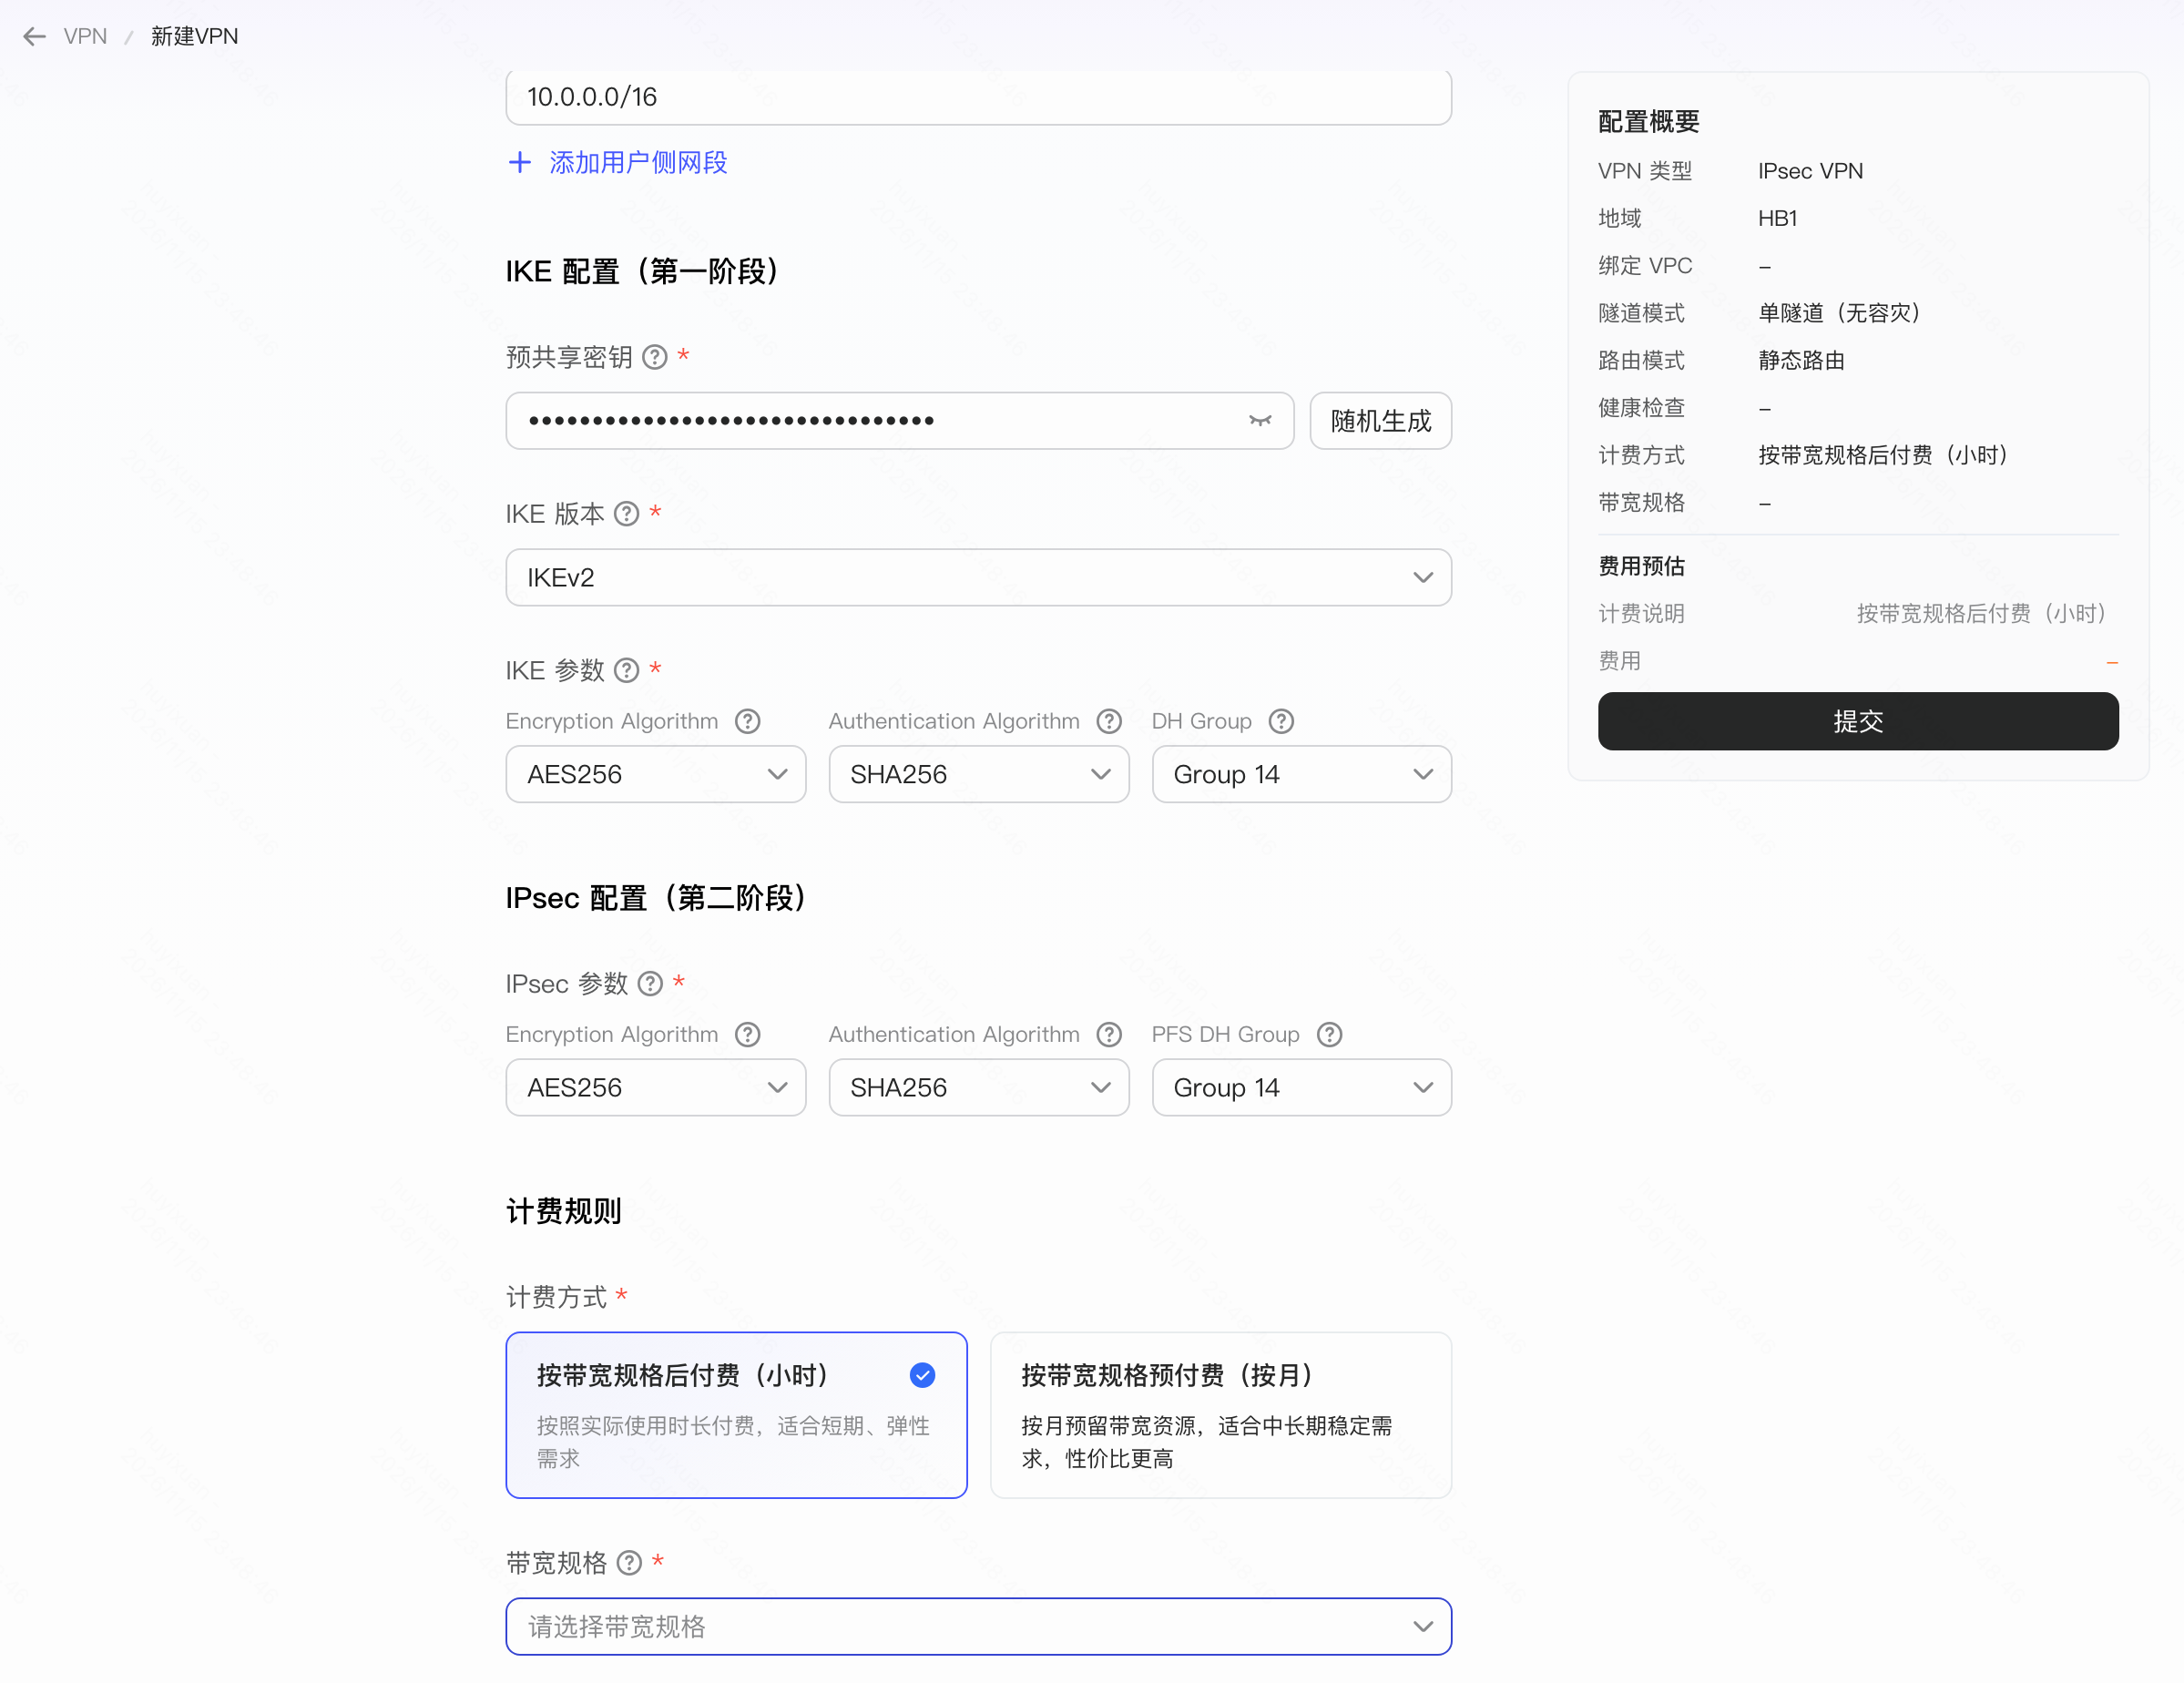
- IKE 配置(第一阶段):
字段 | 说明 |
预共享密钥 | 必填,8~128 字符,可点击「随机生成」。用于隧道身份认证,两端配置必须完全一致 |
IKE 版本 | IKEv2(更安全高效,推荐;两端必须一致,协议不会自动降级) |
IKE 参数 | 加密算法(如 AES256)、认证算法(如 SHA256)、DH Group(如 Group 14) |
- IPsec 配置(第二阶段):加密算法、认证算法、PFS DH Group,需与对端设备配置一致。
- BGP 邻居配置(仅 BGP 模式展示):用户侧 AS 号(本地 IDC 设备的自治系统号,常用私有范围 64512–65534)、BGP 互联地址(选填,不填则自动分配,创建后不可修改)、BGP 认证方式(当前仅支持 MD5)、BGP 认证密钥(必填,两端必须完全一致)。
- 健康检查(仅 BGP 模式展示):默认开启,通过 BFD 协议持续探测链路连通性,故障时约 1 秒内自动切换流量;参数(发送间隔 300ms / 接收间隔 300ms / 检测倍数 3)由系统固定,创建后不可修改。
【⚠️ 两端一致性提醒:预共享密钥、IKE 版本与参数、IPsec 参数、BGP 认证密钥等所有加密/认证配置,必须与您本地网关设备(防火墙/路由器)上的配置完全一致,任何一项不一致都会导致隧道无法建立。】
提交时平台将校验账号余额;提交后 VPN 进入「配置中」,系统自动完成网关分配与配置下发:成功变为「可用」,变为「可用」后即可从本地网络访问 VPC 内节点。
编辑 VPN
- 仅修改名称/标签/描述:直接保存。
- 修改用户侧网关 IP / 用户侧网段 / 带宽规格:弹出风险确认(VPN 连接可能出现短暂中断、BGP 邻居重建、可能丢包),需勾选「我已了解上述风险」后确认。
- BGP 邻居配置创建后只读;修改带宽规格后需重新校验账号余额。
删除 VPN
- 网关正在被路由引用时不可删除,提示先移除路由。
- 删除成功后停止计费,历史用量记录保留。
1.3 常见问题
Q:VPN 创建后本地怎么验证通了?
在本地终端 ping / ssh VPC 内节点私网 IP;不通时依次检查:对端设备加密参数与云端是否一致 → 用户侧网段是否已添加 → 对端设备路由是否指向隧道。
Q:隧道一直是「配置中」或「异常」?
系统自动创建通常分钟级完成;长时间未可用或状态异常时,可尝试删除重建或提交报修工单。
Q:单隧道和双隧道有什么区别?
双隧道提供两个接入点,主备容灾,单点故障时自动切换;单隧道仅一个接入点,成本低。创建后调整需提工单。
Q:VPN 带宽怎么计费?
按购买带宽规格按时计费,双向共享带宽上限,不足 1 小时按 1 小时计。详见《GPU 算力计费说明》。